
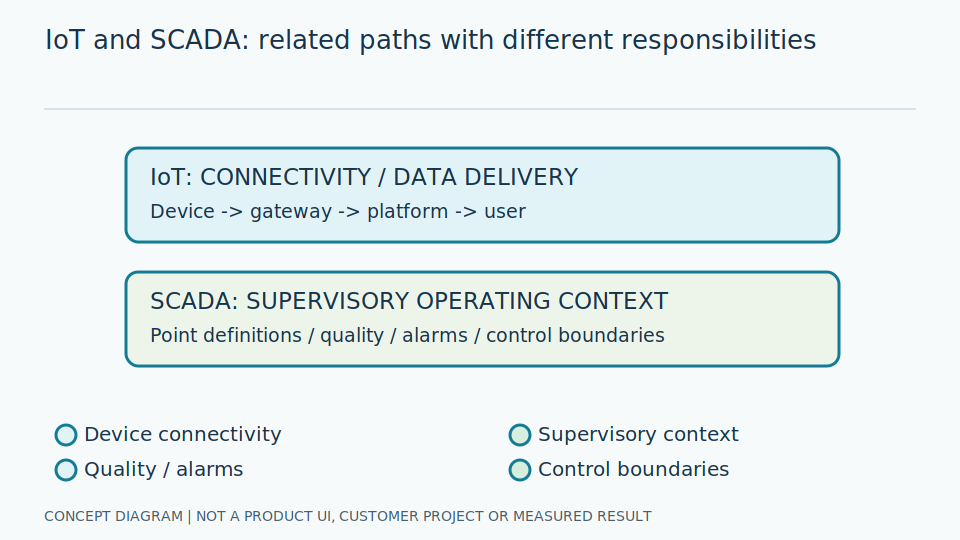
เปรียบเทียบหน้าที่ ไม่ใช่เปรียบเทียบชื่อระบบ
คำถามว่า IoT หรือ SCADA ดีกว่ากันอาจเริ่มผิดจุด เพราะระบบหนึ่งถูกใช้รวบรวมข้อมูลข้ามงาน ขณะที่อีกระบบอาจเป็นส่วนสำคัญของการกำกับดูแลกระบวนการเดิม ก่อนเปรียบเทียบควรเขียนว่าต้องการเพิ่มข้อมูล แสดงผล วิเคราะห์ หรือส่งคำสั่ง และสิ่งใดต้องทำงานต่อเมื่อระบบใหม่หยุด
โรงงานที่มี SCADA อยู่แล้วอาจเพิ่มการอ่านข้อมูลจากกล้องโดยไม่เปลี่ยนวงจรควบคุมเดิม ส่วนพื้นที่ที่ยังไม่มีระบบกลางอาจเริ่มจากการเก็บประวัติและ Dashboard ขนาดเล็กได้ ทั้งสองทางต้องกำหนดแหล่งข้อมูลหลัก สิทธิ์เข้าถึง และผู้ดูแล ไม่ใช่ถือว่าติดตั้งบน Cloud หรือภายในโรงงานแล้วจะเหมาะโดยอัตโนมัติ
การอ่านสถานะอย่างเดียวมีผลกระทบต่างจากการเขียนคำสั่งกลับเข้าเครื่องจักรอย่างมาก การส่งค่าได้ไม่ได้แปลว่าส่งคำสั่งควบคุมได้อย่างปลอดภัย การทดลองแรกจึงควรกำหนดขอบเขต Read-only และแยกพื้นที่ข้อมูลใหม่ออกจากส่วนที่ควบคุมกระบวนการจริงให้ตรวจสอบได้
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
1. นิยามและบทบาท
SCADA คือ Supervisory Control and Data Acquisition ใช้รวบรวมข้อมูล แสดงสถานะ แจ้งเตือน และส่งคำสั่งกำกับดูแล โดยการควบคุมระดับล่างมักอยู่ที่ PLC หรือ Controller ไม่ควรเรียก SCADA ทั้งระบบว่า Hard Real-time เพราะเส้นทางสื่อสารและการออกแบบต่างกัน
Industrial IoT เป็นแนวทางเชื่อมอุปกรณ์และข้อมูลเพื่อการติดตาม วิเคราะห์ และใช้งานข้ามระบบ สามารถติดตั้งในโรงงาน บน Edge หรือ Cloud ได้ ไม่ได้แปลว่าต้องออกอินเทอร์เน็ต และไม่มี SLA หรือระดับความปลอดภัยเหมือนกันทุกระบบ
2. เปรียบเทียบด้วยคำถามที่ตรวจสอบได้
- หน้าที่: ต้องแสดงสถานะ เก็บประวัติ วิเคราะห์ หรือส่งคำสั่งควบคุม แต่ละงานต้องการเวลาตอบสนองและสิทธิ์ต่างกัน
- เวลา: วัด Deadline, Latency, Jitter และ Freshness บนเส้นทางจริง ไม่ใส่ตัวเลขตายตัวจากชื่อระบบ
- ข้อมูล: ตรวจว่า Tag, Quality, Timestamp, Unit และ Historian มีความหมายตรงกันหรือไม่
- การดูแล: ใครรับผิดชอบ Patch, Backup, License, Certificate และการกู้คืนตลอดอายุใช้งาน
- ต้นทุน: รวมอุปกรณ์ งานวิศวกรรม สิทธิ์ใช้งาน เครือข่าย และการหยุดระบบ ไม่มีราคาต่อจุดมาตรฐานที่ใช้ได้กับทุกโรงงาน
- ความมั่นคงปลอดภัย: การอยู่ On-premise หรือ Air-gap ไม่ได้ทำให้ปลอดภัยโดยอัตโนมัติ ต้องวิเคราะห์เส้นทางเข้าถึงและการดูแลจริง
3. SCADA, PLC และ SIS ไม่ใช่สิ่งเดียวกัน
SIS และ Safety Function ต้องออกแบบตามการวิเคราะห์ความเสี่ยง วงจรชีวิตความปลอดภัย และมาตรฐานที่เกี่ยวข้อง การใช้ SCADA หรือ AI ไม่ทำให้ระบบมีระดับ SIL โดยอัตโนมัติ การอ่านภาพเกจทั่วไปควรใช้เพื่อการติดตามหรือให้ข้อมูลประกอบ ไม่แทนสัญญาณอิสระของระบบป้องกัน
หากโครงการมีคำสั่งควบคุม ต้องให้วิศวกรผู้รับผิดชอบกำหนด Interlock, Permission, Fallback และขอบเขตการยืนยัน ไม่ควรต่อผล AI ไปสั่งวาล์วหรือหยุดเครื่องเพียงเพราะระบบส่งค่าผ่านโปรโตคอลได้
4. ตัวอย่างแนวทางทำงานร่วมกัน
รูปแบบเริ่มต้นที่แยกความเสี่ยงได้คือกล้องและ Edge อ่านเกจ ส่งค่าพร้อม Quality ไปพื้นที่เก็บข้อมูลแยก แล้วให้ SCADA หรือแดชบอร์ดอ่านผ่านช่องทางที่อนุญาต ระบบควบคุมเดิมยังคงทำงานเอง โดยไม่มีคำสั่งเขียนกลับจาก Pilot
กำหนดว่าระบบใดเป็น Source of Truth สำหรับประวัติ วิธีรวม Tag ที่ซ้ำ และสถานะเมื่อข้อมูลหาย ถ้าข้อมูลเก่าถูกส่งมาหลังเครือข่ายกลับมา ต้องไม่ทำให้หน้า HMI ดูเหมือนเป็นค่าที่เพิ่งวัด
5. เช็กลิสต์ก่อนขยายระบบ
- ทำ Inventory ของอุปกรณ์ โปรโตคอล เวอร์ชัน และข้อจำกัดการเข้าถึง
- แยก Monitoring, Supervisory Control และ Safety Function ลงแผนภาพเดียวกันโดยระบุขอบเขตชัดเจน
- กำหนด Data Contract และทดสอบ Read-only ก่อนพิจารณาคำสั่งเขียนกลับ
- จำลองเครือข่ายล่ม ข้อมูลผิดลำดับ Certificate หมดอายุ และระบบเริ่มใหม่
- ยืนยันวิธีปฏิบัติงานเมื่อ AI อ่านไม่ได้ และเก็บผู้รับผิดชอบแต่ละขั้นตอน
- ตกลงเกณฑ์ยอมรับและแผน Rollback ก่อนเปลี่ยนระบบผลิตจริง
ประเมินตลอดอายุใช้งานของสถาปัตยกรรม
ต้นทุนไม่ได้จบที่ค่ากล้องหรือแพลตฟอร์ม ต้องรวมการสำรวจ การแมปข้อมูล License การดูแลใบรับรอง การสำรอง และเวลาหยุดระบบเมื่อเปลี่ยนรุ่นด้วย ทางเลือกที่เริ่มต้นถูกกว่าอาจมีภาระดูแลสูงกว่า จึงต้องเทียบด้วยขอบเขตงานและช่วงเวลาที่เหมือนกัน
ผู้ใช้งานควรเห็นข้อมูลขาด ข้อมูลเก่า และผลอ่านไม่ได้เป็นคนละสถานะ การกู้คืนเครือข่ายอาจทำให้ข้อความย้อนหลังเข้ามาพร้อมกัน ต้องตรวจว่า Historian บันทึกตามเวลาเดิมและ HMI ไม่แสดงค่าค้างเหมือนเป็นค่าปัจจุบัน ประเด็นนี้สำคัญไม่ว่าจะใช้ชื่อระบบใด
ก่อนขยายระบบ ให้ทบทวนทั้งผลทดสอบและความสามารถในการดูแล ใครเป็นผู้เปลี่ยนการตั้งค่า ใครตรวจสิทธิ์ และใครอนุมัติการเปิดใช้ หากโครงการมีหน้าที่ด้านความปลอดภัย ต้องเข้าสู่การประเมินเฉพาะของหน้าที่นั้น ไม่อนุมานการรับรองจากเทคโนโลยีเครือข่ายหรือซอฟต์แวร์ที่เลือกใช้