
หลักการ สถานการณ์ และความเหมาะสม
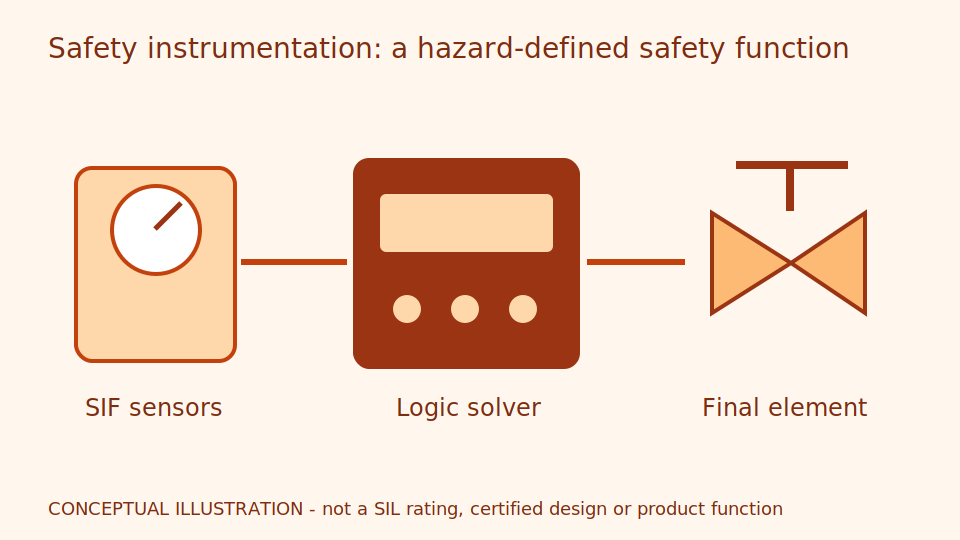
SIS ใช้ safety instrumented function ที่กำหนดจากการวิเคราะห์อันตราย โดยมี sensor logic solver และ final element ตามวงจร functional safety งานติดตามภาพทั่วไปไม่เป็น SIS และการแจ้งเตือนไม่เท่ากับการลดความเสี่ยงที่พิสูจน์แล้ว
SIS คือระบบเครื่องมือวัดเพื่อความปลอดภัย SIF คือหน้าที่ป้องกันเฉพาะที่ต้องกำหนดว่าเมื่อเงื่อนไขอันตรายใดเกิด จะทำอะไร sensor รับสภาพ logic solver ตัดสินตามตรรกะ และ final element ดำเนินการทางกายภาพ การส่งข้อความให้คนดูต่างจากการทำหน้าที่ป้องกันนี้ จึงไม่ควรใช้คำว่า safety กับแดชบอร์ดโดยทำให้คนเข้าใจว่ามีวงป้องกันที่พิสูจน์แล้ว
functional safety เป็นแนวทางดูแลหน้าที่ความปลอดภัยตลอดวงจร ตั้งแต่วิเคราะห์จนทบทวนและเปลี่ยนแปลง SIL เป็นระดับที่ต้องมาจากการประเมินและหลักฐานเฉพาะ ไม่ใช่คะแนนอ่านภาพ การแยกความเป็นอิสระต้องดูแหล่งไฟ เครือข่าย เครื่องมือ และคนด้วย การเพิ่มข้อมูลเฝ้าดูอาจช่วยงานแต่ต้องตรวจว่าไม่มี dependency ใหม่ที่ทำให้วงป้องกันได้รับผลกระทบ
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
ตัวอย่างเชิงออกแบบ
ตัวอย่างเชิงศึกษา: แยกเส้นทางอ่านค่าหน้าปัดเพื่อดูแนวโน้มออกจากวง trip ที่ออกแบบเฉพาะ เมื่อภาพหาย dashboard ระบุว่าข้อมูลใช้ไม่ได้ โดยไม่แทรกสัญญาณเข้า logic solver หรืออ้างว่าทดแทนวงป้องกันได้
สถานการณ์สมมติ: ระบบภาพอ่านเกจที่คนใช้เดินสำรวจ แต่ระบบป้องกันมีเครื่องมือและตรรกะตามแบบของตนเอง ข้อมูลภาพขาดควรเป็นเหตุให้ตรวจช่องข้อมูลเสริม ไม่เปลี่ยนค่าหรือ bypass วง trip การเห็นกราฟปกติไม่ให้เหตุผลปิดการป้องกัน และการเกิดข้อความเตือนไม่พิสูจน์ว่าหน้าที่ป้องกันทำงานครบ
ทางเลือกเชิงศึกษาคือคงระบบเสริมแบบอ่านอย่างเดียว หรือพิจารณาความเกี่ยวข้องกับวงป้องกันผ่านผู้เชี่ยวชาญก่อน ทางหลังมีภาระหลักฐานและ change control มากกว่า ใช้เอกสารและ simulator อธิบายการสูญเสียข้อมูล ไม่ทดสอบด้วยการทำให้อุปกรณ์จริงเข้าสภาวะอันตรายหรือหยุดวงป้องกันเพื่อสร้างผลทดลอง
ข้อมูลนำเข้าและเงื่อนไขเริ่มต้น
การศึกษาต้องเริ่มจาก hazard analysis ขอบเขต SIF safety requirements และ lifecycle records ที่เจ้าของโรงงานอนุญาต ไม่กำหนด SIL จากความแม่นของโมเดลหรือเลข uptime ของคอมพิวเตอร์
hazard analysis คือการวิเคราะห์อันตราย safety requirements คือข้อกำหนดหน้าที่และเงื่อนไขที่ต้องพิสูจน์ เอกสารควรมีฉบับ เจ้าของ และขอบเขตที่อนุญาตให้ศึกษา ไม่เปิดเผยรายละเอียดระบบสำคัญเกินจำเป็น
ผลของงานข้อมูลเสริมควรเป็นสถานะคุณภาพ เวลา และรายการ dependency ที่ต้องทบทวน ไม่เป็นผลคำนวณ SIL หรือการอนุมัติ SIF ผู้มีความสามารถต้องกำหนดหลักฐานและการตรวจตามหน้าที่จริงแยกต่างหาก
ขั้นตอนทดลองและเชื่อมงาน
- 1ให้ผู้เชี่ยวชาญแยก monitoring alarm control และ protective function
- 2ระบุ dependency และเส้นทางที่ข้อมูลเสริมอาจกระทบวงป้องกัน
- 3ประเมินการเปลี่ยนแปลงและยืนยันความเป็นอิสระก่อนพิจารณาการเชื่อมใด
การประเมินและเกณฑ์ตรวจรับ
ตรวจรับตาม safety requirements และกระบวนการ validation ของผู้มีความสามารถ รวม proof testing และหลักฐานความเป็นอิสระตามขอบเขตจริง สำหรับระบบภาพทั่วไปตรวจได้เพียงคุณภาพข้อมูลและการแจ้งข้อจำกัด ไม่อนุมาน SIL หรือความน่าเชื่อถือของ SIF จากผลทดลองภาพ
proof testing เป็นการตรวจหน้าที่ตามแผนที่ผู้มีความสามารถกำหนด ไม่ใช่การทดลองภาพให้ได้คำตอบถูก บทความไม่กำหนดขั้นตอนทดสอบอุปกรณ์จริงหรือช่วงทดสอบ เพราะต้องอิงแบบ ความเสี่ยง และสถานที่เฉพาะ
สำหรับข้อมูลเสริม ใช้ภาพและเหตุจำลองตรวจว่าจอแสดงไม่ทราบอย่างชัดและไม่มีการเขียนเข้าเส้นทางป้องกัน ให้ผู้รับผิดชอบ functional safety ทบทวนขอบเขตการเชื่อมและการเปลี่ยนแปลงก่อนนำไปใช้
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
กรณีล้มเหลวและข้อจำกัด
ความแม่นยำเฉลี่ยไม่แทน probability of failure on demand หรือ common-cause analysis เนื้อหานี้ไม่ใช่การออกแบบ SIF การคำนวณ SIL หรือคำรับรองอุปกรณ์ และไม่ควรใช้ระบบ AI ทั่วไปเป็นวงป้องกันอันตรายที่พึ่งพาเพียงอย่างเดียว
common-cause คือสาเหตุร่วมที่ทำให้หลายส่วนเสียพร้อมกัน เช่น ทรัพยากรร่วมที่ไม่ได้ประเมิน การมีสองแหล่งข้อมูลไม่พิสูจน์ความเป็นอิสระ และ uptime บอกเวลาคอมพิวเตอร์ทำงาน ไม่บอกโอกาสที่หน้าที่ป้องกันล้มเหลวเมื่อถูกเรียกใช้
มาตรฐานเป็นกรอบการศึกษาและหลักฐานที่ต้องจัดทำ ไม่ใช่คำรับรองว่าระบบทั่วไปเหมาะเป็น SIS การเสนอฟังก์ชันในอนาคตต้องระบุว่าอยู่นอกขอบเขตติดตั้งปัจจุบัน และไม่ลดหน้าที่ของเจ้าของโรงงานหรือผู้เชี่ยวชาญ
รายการตรวจสอบก่อนใช้งาน
- ระบุชัดว่าระบบใดเป็นเพียง monitoring หรือไม่
- มีผู้มีความสามารถรับผิดชอบ functional safety หรือไม่
- ไม่มีการอ้าง SIL จากผล accuracy หรือ uptime หรือไม่