
หลักการ สถานการณ์ และความเหมาะสม
ความมั่นคงปลอดภัย OT ต้องคำนึงถึงความต่อเนื่องและความปลอดภัยทางกายภาพควบคู่ความลับข้อมูล เริ่มจากทรัพย์สิน เครือข่าย และเส้นทาง remote access ก่อนเลือกเครื่องมือ AI การเพิ่มกล้องหรือ gateway เพิ่มพื้นผิวโจมตีที่ต้องดูแล
OT คือเทคโนโลยีที่เกี่ยวกับการทำงานทางกายภาพ เช่น ระบบควบคุมเครื่องจักร ต่างจากข้อมูลสำนักงานที่หยุดระบบแล้วอาจไม่มีผลทันทีต่อกระบวนการ พื้นผิวโจมตีคือจุดที่ผู้ไม่ควรเข้าถึงอาจใช้เข้าสู่ระบบ การเพิ่มอุปกรณ์จึงเพิ่มทั้งประโยชน์ข้อมูลและภาระดูแลบัญชี รุ่นซอฟต์แวร์ และเครือข่าย ไม่ใช่เพียงติดตั้งแล้วจบ
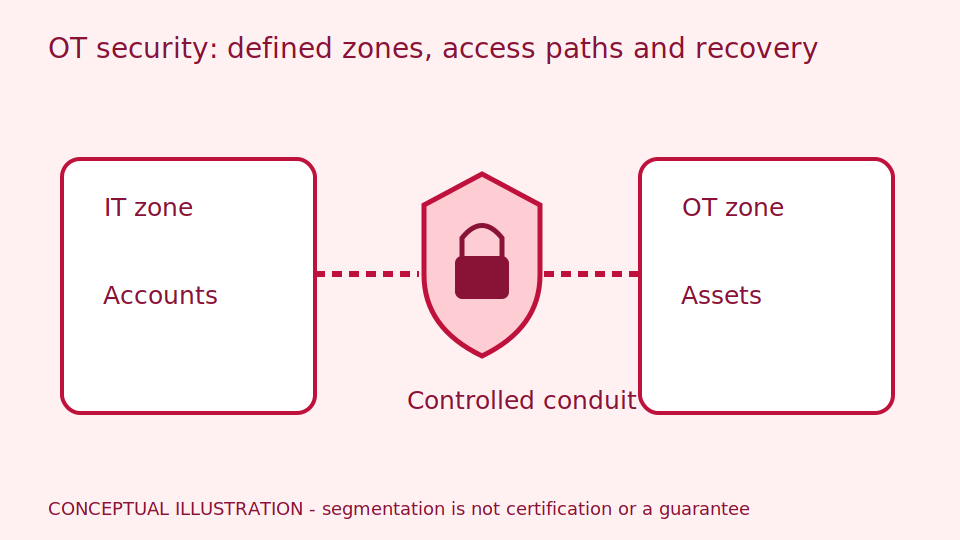
zone คือกลุ่มระบบที่มีความเสี่ยงหรือหน้าที่ใกล้กัน conduit คือช่องสื่อสารระหว่างกลุ่ม แนวทางแบ่งขอบเขตช่วยจำกัดผลกระทบแต่ต้องตรวจเส้นทางที่งานจริงต้องใช้ การปิดมากเกินอาจทำให้ติดตามไม่ได้ ส่วนเปิดกว้างเกินเพิ่มความเสี่ยง จึงให้เจ้าของ OT และผู้ดูแลความมั่นคงร่วมออกแบบตามหลักสิทธิ์น้อยที่สุด โดยไม่ถือว่าเครื่องมือ AI แทนบัญชีอุปกรณ์และแผนกู้คืนได้
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
ตัวอย่างเชิงออกแบบ
ตัวอย่างเชิงออกแบบ: gateway อ่านข้อมูลผ่านช่องทางที่อนุญาตจาก OT ไปส่วนวิเคราะห์โดยไม่มีเส้นทางเขียนกลับ ผู้ดูแลใช้บัญชีเฉพาะและบันทึกการเข้าถึง การเปลี่ยนกฎต้องทดสอบผลต่อกระบวนการก่อน
ในสถานการณ์สมมติ ผู้ดูแลต้องเข้าซ่อมระบบอ่านภาพจากระยะไกล ควรเลือกเส้นทางที่อนุมัติเฉพาะเวลาและบัญชี แทนการเปิดอุปกรณ์ทุกตัวสู่เครือข่ายภายนอก ความสะดวกของบัญชีร่วมทำให้ตามผู้ดำเนินการยาก จึงต้องมีผู้อนุมัติและวิธีเพิกถอนเมื่อหมดงาน โดยไม่เก็บรหัสผ่านในเอกสารหรือผลภาพ
ทางเลือกคือปรับปรุงซอฟต์แวร์ในหน้าต่างหยุดหรือใช้มาตรการจำกัดการเข้าถึงระหว่างรอ วิธีแรกช่วยแก้ข้อบกพร่องแต่เสี่ยงกระทบความเข้ากันได้ วิธีหลังไม่แทนการแก้ถาวร ให้ทีมทดสอบกับสำเนาและซ้อมกลับ configuration ก่อนใช้จริง ไม่ทำ active scan หรือทดสอบรบกวนอุปกรณ์ผลิตเพื่อพิสูจน์ความปลอดภัย
ข้อมูลนำเข้าและเงื่อนไขเริ่มต้น
ต้องมี asset inventory firmware network diagram เจ้าของระบบ บัญชีบริการ และรายการพอร์ตที่จำเป็น รวบรวมข้อจำกัดการ patch และหน้าต่างหยุดงานจากฝ่ายปฏิบัติการ
asset inventory คือบัญชีอุปกรณ์พร้อมเจ้าของ firmware คือซอฟต์แวร์ภายในอุปกรณ์ ต้องทราบรุ่นและเส้นทางสื่อสารที่จำเป็นจากเอกสารและการสำรวจที่ได้รับอนุญาต ไม่ค้นข้อมูลลับนอกขอบเขตงาน
ผลควรเป็นรายการความเสี่ยงและมาตรการที่มีเจ้าของ วันทบทวน และหลักฐานตรวจ ไม่ใช่ป้ายปลอดภัยทั้งหมด บันทึกการเข้าถึงต้องจำกัดผู้ดูและอายุเก็บ เพราะอาจมีข้อมูลผู้ปฏิบัติงานและรายละเอียดระบบสำคัญ
ขั้นตอนทดลองและเชื่อมงาน
- 1จัดทำ threat model และแบ่ง zone กับ conduit ตามความเสี่ยง
- 2ลดสิทธิ์ ปิดบริการที่ไม่ใช้ และควบคุมการเข้าถึงระยะไกล
- 3สำรอง configuration ซ้อมกู้คืนและจัดทำ playbook เหตุผิดปกติร่วมกับฝ่าย OT
การประเมินและเกณฑ์ตรวจรับ
ตรวจสิทธิ์และกฎเครือข่ายกับขอบเขตที่อนุมัติ ทดสอบการกู้คืนและการตรวจพบเหตุในสภาพแวดล้อมที่ไม่รบกวนผลิต หลีกเลี่ยง active scan บนอุปกรณ์เปราะบางโดยไม่มีการประเมินและอนุญาต
ใช้บัญชีทดสอบตรวจสิ่งที่อนุญาตและสิ่งที่ต้องถูกปฏิเสธในระบบแยก ซ้อมการเพิกถอนบัญชีและกู้ configuration จากสำเนาที่ตรวจแล้ว การมีไฟล์สำรองไม่พิสูจน์ว่ากลับมาทำงานได้
ให้ฝ่าย OT ทบทวนผลกระทบและเกณฑ์หยุดการทดสอบก่อนเริ่ม บันทึกข้อยกเว้นที่ยังแก้ไม่ได้พร้อมผู้รับความเสี่ยง ไม่ย้ายปัญหาออกจากรายงานเพียงเพราะอุปกรณ์เก่าไม่รองรับวิธีทั่วไป
เลื่อนแผนภาพซ้าย–ขวาเพื่อดูรายละเอียดครบทุกส่วน
กรณีล้มเหลวและข้อจำกัด
การติด firewall ไม่รับรองว่าปลอดภัยทั้งหมด การเข้ารหัสป้องกันข้อมูลระหว่างทางแต่ไม่แก้บัญชีที่มีสิทธิ์มากเกิน งานตรวจช่องโหว่และการรับรองต้องกำหนดขอบเขตจริง บทความนี้เป็นแนวทางป้องกันไม่ใช่ผล audit
การแบ่งเครือข่ายยังอาจมีเส้นทางอ้อมผ่านบัญชีหรืออุปกรณ์พกพา จึงต้องทบทวนคนและวิธีงานร่วมกับเทคนิค มาตรฐานใช้เป็นแนวทางจัดการ ไม่ใช่หลักฐานว่าอุปกรณ์หรือองค์กรผ่านการรับรองแล้ว
มาตรการไซเบอร์ต้องไม่ปิดกั้นวงป้องกันหรือวิธีฉุกเฉินโดยไม่ประเมิน การเสนอระบบตรวจเหตุในอนาคตไม่ใช่คำยืนยันว่ามีบริการรักษาความปลอดภัยตลอดเวลาหรือไม่มีความเสี่ยงหลงเหลือ
รายการตรวจสอบก่อนใช้งาน
- มีเจ้าของและรายการอุปกรณ์ที่อัปเดตหรือไม่
- remote access มีการอนุมัติและเพิกถอนได้หรือไม่
- เคยกู้คืน backup ในระบบทดสอบหรือไม่